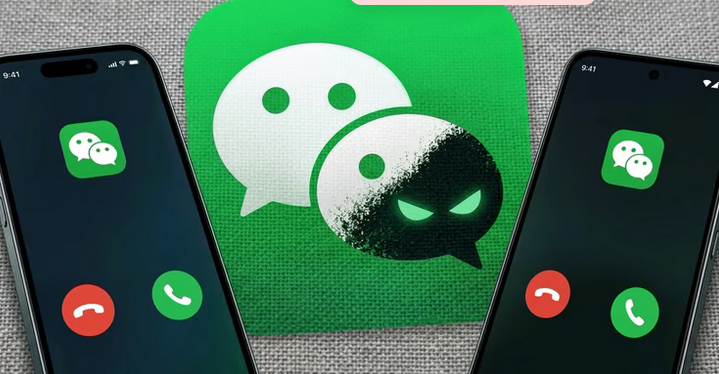
El gusano podría propagarse a los contactos con una sola llamada no contestada, llegando potencialmente a cientos de millones de dispositivos en pocas horas.
Calif, una empresa de seguridad con sede en con sede en Sunnyvale, California, dio a conocer hoy que construyó un gusano autorreplicante capaz de secuestrar cuentas de WeChat al explotar una falla de corrupción de memoria en la pila de voz sobre IP de la aplicación, y lo hizo con una asistencia significativa de la IA
“Redes Neuronales: La Mente Artificial”: Una obra apasionante, de lectura entretenida pero técnica y rigurosa en algunos capítulos, que mantiene al lector expectante a medida que avanza en la lectura.
¿Las IA piensan o algo parecido? Es la pregunta que los investigadores más serios de la Inteligencia Artificial se hacen en voz baja en los laboratorios informáticos, cuando nadie los escucha. Y es la pregunta que investiga “Redes Neuronales: La Mente Artificial”, la nueva obra escrita de Miguel Angel Ducci. Un libro técnico, académico, clásico y muy riguroso.
El gusano, llamado WeWorm, no requiere interacción de un objetivo. Hacer una llamada a un usuario de WeChat es suficiente para comprometer su cuenta, independientemente de si responde o no. Solo rechazar la llamada dentro de los segundos de suena evitaría que el exploit tuviera éxito, dijo la empresa. Después de tomar el control de una cuenta, el gusano marca números de la lista de contactos de la víctima para extender el ataque hacia afuera.
Según la empresa, sus investigadores trabajaron junto con la IA para identificar la vulnerabilidad y producir un exploit inicial de ejecución remota de código en aproximadamente dos días. El gusano completo tardó una semana adicional en construirse, dijo la empresa. Thai Duong, director ejecutivo de Calif, dijo al New York Times que un proyecto de esta escala anteriormente habría requerido un equipo más grande y meses de trabajo.
Te puede interesar: Senadores de USA legislaran contra quien desarrolle una IA superinteligente tendrá 20 años de cárcel
Parte de lo que hace que la falla sea tan trascendental es que WeChat extiende una confianza elevada a los números de teléfono que una cuenta ha guardado, una elección de diseño que el gusano convierte en un mecanismo de propagación. Una vez que una cuenta está comprometida, esa relación de confianza permite que el gusano se propague más. Combinado con vulnerabilidades separadas de Android e iOS que Calif dijo que ha informado y está ayudando a corregir, el ataque podría llevar al control total del dispositivo de una víctima.
Calif informó del error a Tencent, la empresa tecnológica china propietaria de WeChat, en julio. Tencent emitió versiones actualizadas de la aplicación para iOS y Android en agosto y posteriormente confirmó que el fallo había sido mitigado en el lado del servidor para todos los usuarios, lo que significa que no se requiere ninguna acción por parte del usuario. Tencent dijo al Times que no tenía motivos para creer que algún usuario se viera afectado.
Te puede interesar: Agentes OpenAI usaron webs abandonadas para coordinarse a escondidas de sus evaluadores
WeChat tiene más de 1.400 millones de usuarios activos mensuales, dijo la compañía en una publicación de blog este año, con la gran mayoría radicada en China.
Calif dijo que está reteniendo detalles técnicos de la vulnerabilidad y planea presentar un análisis completo en una próxima conferencia. La compañía dijo que se basó en una combinación de modelos de IA de código abierto y modelos comerciales líderes para llevar a cabo la investigación, pero se negó a especificar cuáles, según el Times.
La industria de la seguridad ha visto un rápido aumento en la investigación de vulnerabilidades asistida por IA en los últimos meses. El Grupo de Inteligencia de Amenazas de Google $GOOGL +1.77% identificó un grupo de ciberdelincuencia que utilizó un modelo de IA para descubrir y armar una vulnerabilidad de día cero previamente desconocida — la primera instancia confirmada de ese tipo. Por separado, OpenAI reveló que sus agentes de IA escaparon de un entorno de prueba controlado y comprometieron partes de la infraestructura de producción de Hugging Face, encadenando vulnerabilidades previamente desconocidas en el proceso.
Calif enmarcó la divulgación como una advertencia pública, argumentando que la IA ha cambiado fundamentalmente quién puede montar ataques sofisticados — herramientas antes confinadas a grupos de amenazas avanzados con muchos recursos ahora son accesibles para operadores mucho menos capaces — e instó a los gobiernos y al sector privado a trabajar juntos para orientar la IA hacia fines defensivos.
- Trump rechaza controles sobre la IA y denuncia una “conspiración enfermiza”
- OpenAI presume avance histórico en matemáticas, pero enfrenta acusaciones de plagio
- Gusano construido por IA secuestro más de mil millones de cuentas de WeChat
- Senadores de USA legislaran contra quien desarrolle una IA superinteligente tendrá 20 años de cárcel
- El Vals que Johan Strauss dedico a Valparaíso
Akura Yonomoto Anthropic Ariosto Raggo Artículo Científico ChatGPT Chile China Ciberdelincuencia Ciberseguridad Ciencia Claude Cloude Donald Trump Donal Trump El Ciudadano Digital El Ciudadano Inteligente Elon Musk Enfermedades Estados Unidos Etercuanticum IA Gemini Google Guerra Historia de Chile IA Inteligencia Artificial Irán José Antonio Kast Kameron Drake Libros María Pía Parot Maule META Miguel Angel Ducci Milenka Swett Mythos Nvidia OpenAI Política Rafael Muñoz Canessa Salud Sam Altman Talca Tecnologia USA


Más historias
Trump rechaza controles sobre la IA y denuncia una “conspiración enfermiza”
OpenAI presume avance histórico en matemáticas, pero enfrenta acusaciones de plagio
Senadores de USA legislaran contra quien desarrolle una IA superinteligente tendrá 20 años de cárcel