Miguel Angel Ducci -CEO, Founder & Editor de El Ciudadano Digital-
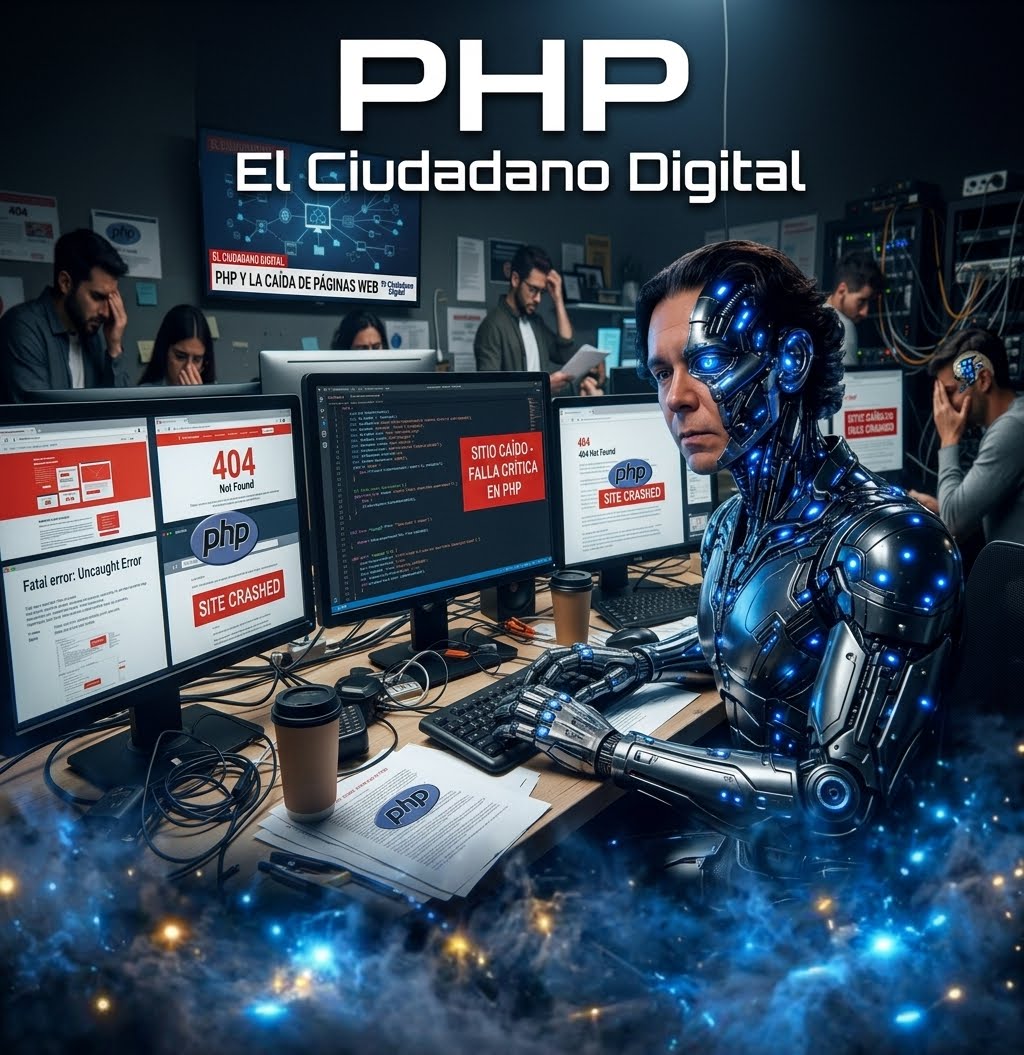
21 de octubre 2026: Varios sitios web gubernamentales de Europa y otras regiones se vieron obligados a desconectarse el miércoles después de que se descubriera una grave vulnerabilidad de seguridad en PHP, un lenguaje de programación de uso generalizado. Los operadores de los sitios tomaron medidas urgentes para proteger sus sistemas. El equipo de desarrollo de PHP anunció el martes 20 de octubre de 2026, que había detectado dos vulnerabilidades de seguridad graves y pidió a los usuarios que actualizaran sus sistemas en cuanto se publicaran los parches.
El equipo de PHP informó el miércoles que ya se había publicado oficialmente una nueva versión con las correcciones. Sin embargo, ante las informaciones de que los hackers estaban aprovechando las vulnerabilidades para atacar sitios web, organismos gubernamentales de países como los Países Bajos y Finlandia ya habían cerrado algunos sitios de forma preventiva antes de que se publicaran los parches. PHP es uno de los lenguajes de programación más utilizados en internet y sirve de base para plataformas web como WordPress, Drupal, Joomla y Magento. Según los datos de W3Techs, una entidad que analiza las tecnologías web, alrededor del 75 % de los sitios cuyo lenguaje de programación puede identificarse utilizan PHP.
WordPress impulsa aproximadamente el 43 % de los sitios web del mundo, incluidos blogs, sitios de pequeñas empresas, portales gubernamentales, plataformas de comercio electrónico y sitios de noticias. Este incidente de seguridad ha provocado interrupciones a gran escala en sitios web de varios países europeos.
“Redes Neuronales: La Mente Artificial” de Miguel Angel Ducci: Una obra apasionante, de lectura entretenida pero técnica y rigurosa en algunos capítulos, que mantiene al lector expectante a medida que avanza en la lectura.
¿Las IA piensan o algo parecido? Es la pregunta que los investigadores más serios de la Inteligencia Artificial se hacen en voz baja en los laboratorios informáticos, cuando nadie los escucha. Y es la pregunta que investiga “Redes Neuronales: La Mente Artificial”, la nueva obra de Miguel Angel Ducci. Un libro técnico, académico, clásico y riguroso. 241 páginas a color. Impresión de lujo, tapa dura y texto a color, 21.56 x 28.55 centímetros. Un libro de colección.
Te puede interesar: El servicio CAAvault, permitirá a los actores seguir haciendo películas aunque mueran
Dos fallos críticos en PHP
Nueva crisis de ciberseguridad desatada por la tecnología de moda.
El problema no ha sido un grupo de cibercriminales especialmente sofisticado ni un sabotaje estatal coordinado apoyándose en las bondades de un modelo de lenguaje, sino la propia arquitectura sobre la que se construyeron los cimientos de una gran mayoría de webs. Dos fallos críticos en PHP, el antiguo y extendido lenguaje de programación que impulsa a cerca del 70% de las páginas de todo el mundo, ha obligado a gobiernos, hospitales y medios de comunicación a tomar una medida draconiana, desenchufar sus servidores antes de que la sangría fuera mayor.
La descubrió GPT 5.6 SOL
Lo significativo de este episodio no es solo el alcance del mismo, sino cómo se ha desencadenado el hallazgo, una vez más. La vulnerabilidad no fue descubierta por ningún especialista de carne y hueso que llevaba meses auditando código, sino por investigadores que empleaban GPT 5.6 Sol, uno de los últimos modelos de inteligencia artificial de OpenAI.
Bajo la iniciativa Patch the Planet, lanzada para competir con en el campo de la ciberseguridad, la máquina detectó dos brechas de gravedad máxima. Ambas están relacionadas con la gestión de la memoria del lenguaje. En la práctica, el error permitía a un atacante ejecutar código de forma remota sin necesidad de autenticación o leer información confidencial directamente de la memoria del servidor.
La reacción en cadena no se hizo esperar, disparando un pánico preventivo de dimensiones poco vistas. En cuestión de horas, el pánico administrativo se tradujo en una sucesión de apagones preventivos por todo el continente europeo. En Países Bajos se apagaron de golpe portales clave como el sistema de identificación digital DigiD, la web del Parlamento y servicios del Puerto de Rotterdam. En Bélgica, el propio Gobierno regional de Flandes y ministerios federales como Asuntos Exteriores bajaron la persiana digital, dejando fuera de juego a plataformas educativas como Smartschool y a la web del mismísimo centro nacional de ciberseguridad. En Alemania, el hospital Charité de Berlín y diversas universidades prefirieron también presionar el botón de apagado.
Las noticias que llegaron poco después desde los centros de operaciones de red confirmaron los peores temores de los analistas, la ventana de oportunidad entre el descubrimiento de estos fallos y la explotación en el mundo real se ha reducido a casi cero. Aunque la narrativa oficial apuntaba a que el parche se publicó antes de que los ciberdelincuentes detectaran el fallo, los registros de Amazon Web Services contaron una historia muy diferente.
Los análisis revelaron que ya el 17 de octubre, cuatro días antes de la divulgación pública, al menos un actor no identificado estaba intentando explotar el fallo camuflado tras redes de proxy y VPNs. Este episodio marca un nuevo punto en la manera en que se gestionan los fallos de seguridad. La irrupción de la inteligencia artificial ha roto la relación entre los atacantes y los encargados de la defensa. Si antes la creación de un exploit funcional tras la publicación de un parche requería días o semanas de ingeniería inversa, hoy las herramientas de IA permiten pasar del aviso de actualización al ataque masivo en cuestión de horas o minutos. La brecha entre quienes descubren las vulnerabilidades y quienes las explotan se ha comprimido tanto que los protocolos tradicionales de divulgación responsable empiezan a quedarse obsoletos.
El parche para corregir esta fisura ya está disponible y las recomendaciones oficiales del Incibe y agencias internacionales se reducen a actualizar de inmediato o aislar los equipos de la red pública. Sin embargo, la crisis de PHP deja un nuevo recordatorio incómodo que llevamos repitiendo los últimos meses. La IA es una herramienta poderosísima en el campo de la ciberseguridad para tapar agujeros de seguridad en cualquier rincón de internet. El problema es que los ciberdelincuentes parecen estar adaptándola más rápidamente que otros sectores.
NSA y BSI
La Agencia de Seguridad Nacional de Estados Unidos (NSA) y la Oficina Federal de Seguridad de la Información de Alemania (BSI) recomendaron instalar inmediatamente las actualizaciones disponibles y, cuando esto no fuera posible, suspender temporalmente los servicios afectados.
Te puede interesar: Dell avisa “el problema de escasez de memoria no mejorara hasta el año 2030”
Cómo encuentra la IA los puntos débiles?
Las vulnerabilidades fueron descubiertas por investigadores de las empresas de seguridad Calif en California y Wiz Research. Los expertos utilizaron herramientas avanzadas de IA capaces de analizar el código y encontrar fallos mucho más rápido que los humanos o los sistemas más antiguos.
“El software moderno es increíblemente complejo y algunas vulnerabilidades pueden permanecer sin ser detectadas durante años. Los fallos subyacentes no eran nuevos. Lo que cambió fue nuestra capacidad para encontrarlos” dijo Kanhere.
Esta semana se filtraron en internet detalles del descubrimiento, lo que obligó a los desarrolladores de la plataforma PHP a apresurarse a anunciar la vulnerabilidad de seguridad y su enorme magnitud. El incidente “pone de manifiesto cómo la IA puede descubrir fallos de seguridad“, pero también cómo puede “ayudar a los atacantes a desarrollar rápidamente herramientas ofensivas y a explotar vulnerabilidades“, afirmó OpenAI en un comunicado.
“Muchos de estos fallos se deben a la forma en que se desarrollaba el software en el pasado, que se diseñaba pensando en la funcionalidad y no en la seguridad“.
Te puede interesar: Trump crea una Fuerza de Superinteligencia para tomar el control de la IA en Estados Unidos
- VOLTA-AUTODOXER, un malware avanzado que usa IA para analizar información, identificar los datos robados y determinar los más valiosos
- Cronología exacta del ciberataque autónomo de OpenAI a Hugging Face
- Estados Unidos activa su plan de guerra mundial: 90 días sin suministros
- Claude Code permite a tu computador detectar cámaras ocultas en hoteles y Airbnb
- Clayface la película la rompe en USA
Akura Yonomoto Anthropic Ariosto Raggo Artículo Científico Cerebro ChatGPT Chile China Ciberataque Ciberdelincuencia Ciberseguridad Ciencia Cine Claude Donald Trump Donal Trump El Ciudadano Digital El Ciudadano Inteligente Elon Musk Estados Unidos Etercuanticum IA Gemini Google Guerra Historia de Chile IA Inteligencia Artificial Irán José Antonio Kast Kameron Drake Libros María Pía Parot META Miguel Angel Ducci Milenka Swett Nvidia OpenAI Pia Parot Rafael Muñoz Canessa Rusia Salud Sam Altman Talca Tecnologia USA
Más historias
VOLTA-AUTODOXER, un malware avanzado que usa IA para analizar información, identificar los datos robados y determinar los más valiosos
Cronología exacta del ciberataque autónomo de OpenAI a Hugging Face
Estados Unidos activa su plan de guerra mundial: 90 días sin suministros